Sigil audytuje konfiguracje agentów AI, aby zmniejszyć ryzyko powierzchni ochrony
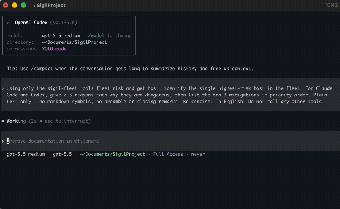
Sigil, opracowany przez Ju571nK, jest narzędziem do zarządzania bezpieczeństwem AI o otwartym kodzie źródłowym, które audytuje pliki konfiguracyjne dla agentów asystentów kodowania. Skanuje pliki .mcp.json i ustawienia specyficzne dla agentów, aby oznaczyć wyłączone piaskownice, szerokie uprawnienia narzędzi i złośliwe haki, a następnie przypisuje skwantyfikowany wynik ryzyka. Pojedynczy plik binarny Rust działa lokalnie bez telemetry, oferuje eksport SIEM i obsługuje Claude Code, Cursor, Codex i Gemini CLI. Jest skierowany do programistów i inżynierów bezpieczeństwa, którzy potrzebują widoczności w powierzchniach ataku konfiguracyjnego bez przerywania przepływów pracy w rozwoju.
Sigil koncentruje się na powierzchni ataku konfiguracji dla agentów kodowania AI
Jako narzędzie AI-SPM, Sigil bada pliki, które kontrolują zachowanie agenta, w tym .mcp.json oraz specyficzne dla agenta ustawienia, takie jak .claude/settings.json. Jest dostosowane do powierzchni ochrony, która pojawia się, gdy agenci uzyskują dostęp do systemu plików lub narzędzi za pośrednictwem Model Context Protocol. Głównym rezultatem narzędzia jest ocena ryzyka konfiguracji zaprojektowana w celu ujawnienia zakresu uprawnień i wzorców hooków, które rozszerzają operacyjny zasięg agenta.
Sigil wykrywa wzorce konfiguracji wysokiego ryzyka i je kwantyfikuje
Skanner oznacza wyraźne ryzykowne wpisy, w tym wyłączone piaskownice, zbyt szerokie uprawnienia narzędzi oraz niebezpieczne hooki PreToolUse, i mapuje wyniki do rubryki, która produkuje skwantyfikowany indeks ryzyka (na przykład Krytyczny, Wysoki, Średni). Ocena ryzyka łączy konkretne elementy konfiguracji z powagą, co pomaga zespołom w triage według zakresu uprawnień, ustawień automatycznej akceptacji i destrukcyjnych poleceń inline, a nie według niejasnych alertów.
Integruje się z przepływami pracy deweloperów bez tworzenia blokad
Sigil przyjmuje model audytu, który nie blokuje, rejestrując i oceniając ryzyka, podczas gdy narzędzia deweloperskie nadal działają. Lokalny binarny plik Rust działa bez zewnętrznych zależności lub konta i domyślnie nie wysyła telemetrii. W scenariuszach floty zespoły mogą skonfigurować eksport SIEM, aby przesyłać zdarzenia zabezpieczeń zakotwiczone hashem do centralnego logowania, umożliwiając centralny przegląd bez zmuszania deweloperów do zaprzestania korzystania z ich agentów.
Zakres tylko audytowy oznacza, że nie jest to zamiennik dla egzekwowania lub wykrywania w czasie rzeczywistym
Ponieważ narzędzie analizuje pliki konfiguracyjne, nie wykonuje aktywnej naprawy ani inspekcji na poziomie binarnym; wyniki wymagają dalszego działania z kontrolami egzekwującymi lub ręcznym przeglądem. Jego powierzchnia wykrywania jest związana z formatami konfiguracji zorientowanymi na MCP, więc środowiska, które rozszerzają agentów poza obsługiwane pliki, mogą mieć martwe punkty. Organizacje, które potrzebują automatycznego egzekwowania polityki lub polowania na kompromisy w czasie rzeczywistym, muszą połączyć narzędzie z warstwami egzekwującymi i monitorowaniem na żywo, aby zamknąć tę lukę.
Narzędzie do praktycznej widoczności najlepiej używane jako część programu zabezpieczeń warstwowych
Sigil odpowiada zespołom, które potrzebują mierzalnej widoczności ryzyka konfiguracji agenta w wdrożeniach MCP. Zespoły wymagające automatycznego egzekwowania powinny połączyć wyniki narzędzia z bramkami polityki i monitorowaniem na żywo, aby elementy o wysokiej wadze stały się wykonalne. Operacjonalizuj wyniki, przypisując właścicieli i SLA dla krytycznych i wysokich ustaleń, wprowadzając raporty do istniejących przepływów pracy zabezpieczeń oraz planując skany w potokach CI, aby wykryć dryft konfiguracji przed produkcją.